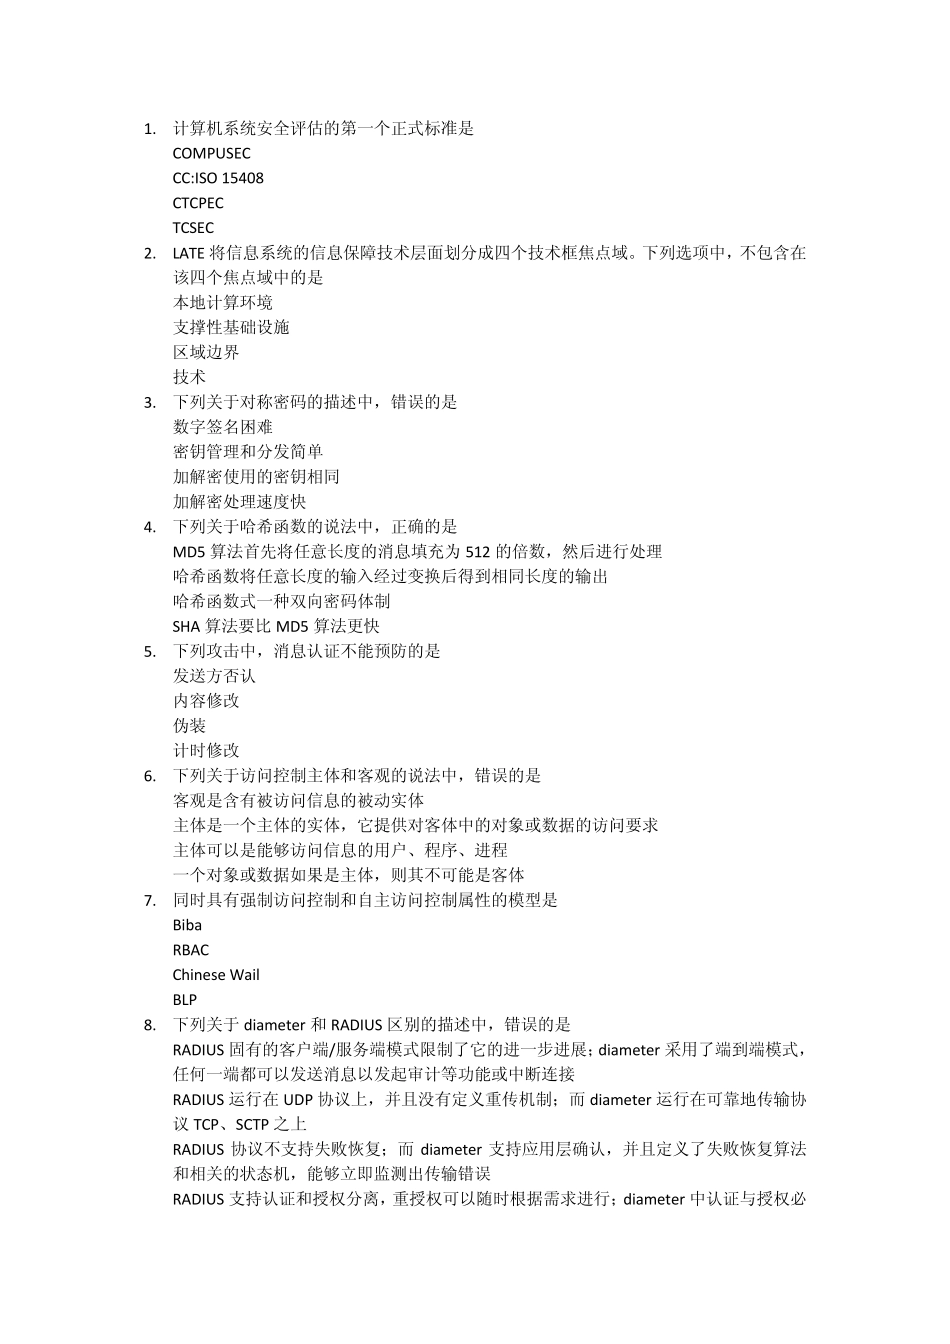
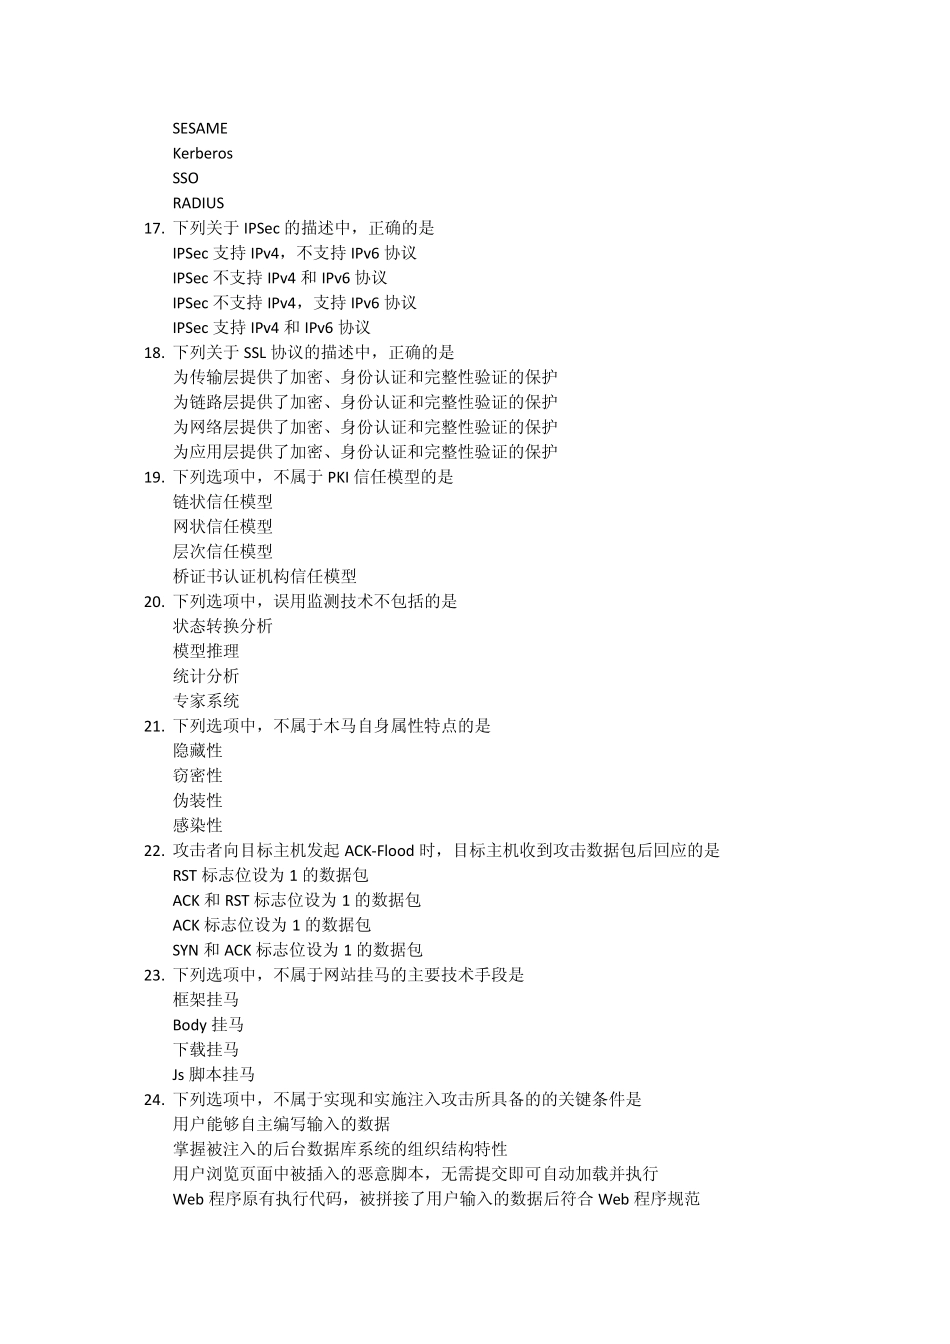
计算机系统安全评估的第一个正式标准是 COMPUSEC CC:ISO 15408 CTCPEC TCSEC 2
LATE 将信息系统的信息保障技术层面划分成四个技术框焦点域
下列选项中,不包含在该四个焦点域中的是 本地计算环境 支撑性基础设施 区域边界 技术 3
下列关于对称密码的描述中,错误的是 数字签名困难 密钥管理和分发简单 加解密使用的密钥相同 加解密处理速度快 4
下列关于哈希函数的说法中,正确的是 MD5 算法首先将任意长度的消息填充为 512 的倍数,然后进行处理 哈希函数将任意长度的输入经过变换后得到相同长度的输出 哈希函数式一种双向密码体制 SHA 算法要比MD5 算法更快 5
下列攻击中,消息认证不能预防的是 发送方否认 内容修改 伪装 计时修改 6
下列关于访问控制主体和客观的说法中,错误的是 客观是含有被访问信息的被动实体 主体是一个主体的实体,它提供对客体中的对象或数据的访问要求 主体可以是能够访问信息的用户、程序、进程 一个对象或数据如果是主体,则其不可能是客体 7
同时具有强制访问控制和自主访问控制属性的模型是 Biba RBAC Chinese Wail BLP 8
下列关于 diameter 和 RADIUS 区别的描述中,错误的是 RADIUS 固有的客户端/服务端模式限制了它的进一步进展;diameter 采用了端到端模式,任何一端都可以发送消息以发起审计等功能或中断连接 RADIUS 运行在 UDP 协议上,并且没有定义重传机制;而 diameter 运行在可靠地传输协议 TCP、SCTP 之上 RADIUS 协议不支持失败恢复;而 diameter 支持应用层确认,并且定义了失败恢复算法和相关的状态机,能够立即监测出传输错误 RADIUS 支持认证和授权分离,重授权可以随时根据需求进行;diameter 中认证与